


Descubre qué es el PWM en una pantalla OLED, cómo se diferencia de los hercios de actualización y qué comprobar para...
Ultimos posts
-
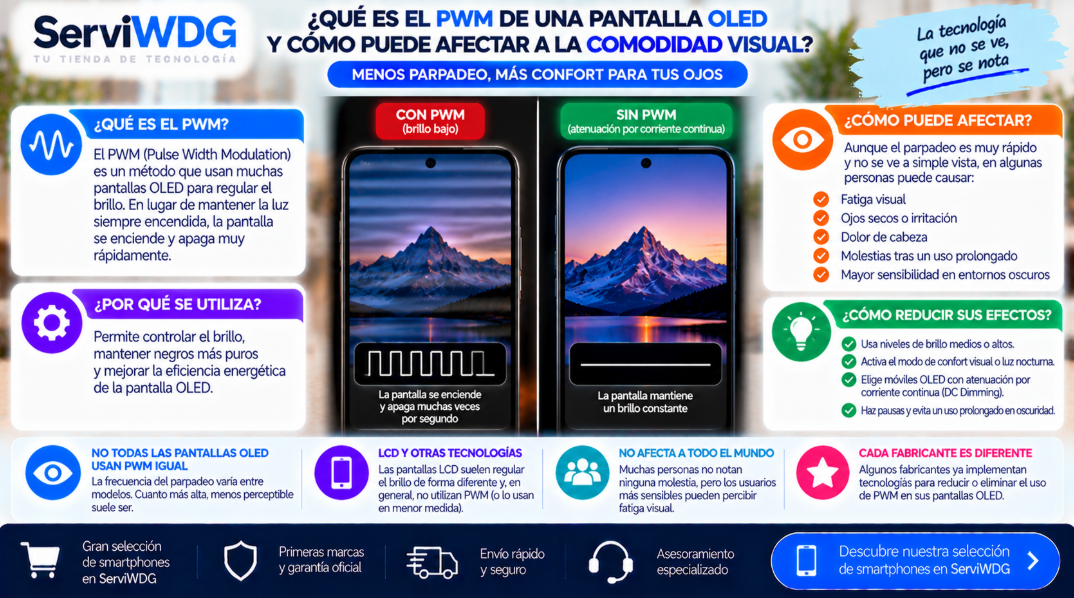 ¿Qué es el PWM de una pantalla OLED y cómo puede afectar a la comodidad visual?Leer más
-
 ¿Qué significa que un móvil tenga sonido estéreo y Dolby Atmos?Leer más
Descubre qué aportan el sonido estéreo y Dolby Atmos en un móvil, cuándo se notan y qué comprobar para disfrutar de...
-
 ¿Qué es un smartphone rugerizado y para quién merece la pena?Leer más
Descubre qué es un smartphone rugerizado, para quién merece la pena y qué debes comprobar antes de elegir un móvil...
Categorias blog
Buscar en el Blog
Archived posts
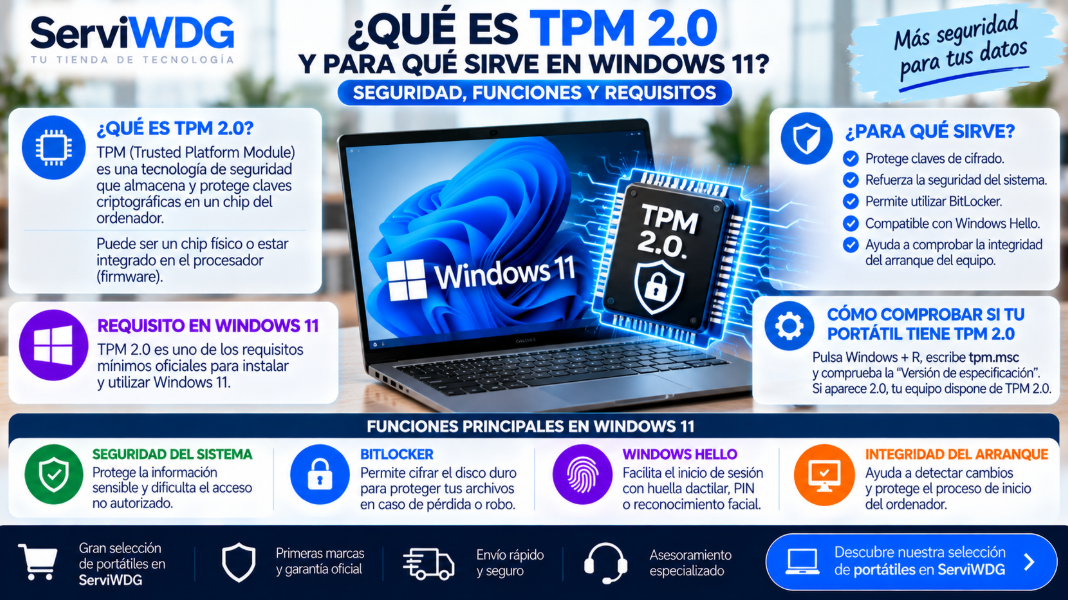
¿Qué es TPM 2.0 y para qué sirve en Windows 11? Seguridad y requisitos
¿Qué es la tecnología TPM 2.0 y para qué sirve en Windows 11?
La seguridad es una característica fundamental al comprar un ordenador portátil, especialmente si utilizamos el equipo para trabajar, estudiar o almacenar información personal.
Una de las tecnologías más importantes de Windows 11 es TPM 2.0, un sistema de seguridad que ayuda a proteger las claves criptográficas y la integridad del dispositivo.
En ServiWDG te explicamos qué significa TPM 2.0, cómo funciona y por qué es importante al elegir un portátil.
¿Qué es TPM 2.0?
TPM (Trusted Platform Module) es una tecnología de seguridad diseñada para realizar determinadas operaciones criptográficas y proteger información sensible.
Su versión 2.0 incorpora funciones utilizadas por los sistemas operativos modernos para reforzar la protección del equipo.
TPM puede implementarse de diferentes maneras:
-
TPM discreto: chip físico independiente integrado en la placa base.
-
TPM por firmware: implementación de seguridad proporcionada por el firmware y el procesador.
-
TPM integrado: tecnología incorporada dentro de otros componentes del sistema.
Por tanto, TPM 2.0 no siempre significa que exista un chip independiente.
¿Para qué sirve TPM 2.0 en Windows 11?
TPM 2.0 proporciona funciones que ayudan a proteger el ordenador frente a determinados ataques.
Sus principales aplicaciones son:
1. Protección de claves de cifrado
TPM permite generar y proteger claves criptográficas utilizadas para proteger información del dispositivo.
Esto dificulta que determinadas claves puedan extraerse o utilizarse fuera de su entorno autorizado.
2. Seguridad con BitLocker
BitLocker es una tecnología de cifrado de unidades de Windows que puede utilizar TPM para proteger las claves de acceso al disco.
Cuando está correctamente configurado, ayuda a proteger los datos si el ordenador se pierde o es robado.
La disponibilidad de BitLocker y del cifrado del dispositivo depende de la edición de Windows y de las características del equipo.
3. Integración con Windows Hello
TPM puede proteger material criptográfico asociado a la autenticación de Windows Hello.
Esto contribuye a reforzar el acceso mediante PIN, reconocimiento facial o lector de huellas en equipos compatibles.
4. Comprobación de la integridad del arranque
TPM puede almacenar mediciones relacionadas con el proceso de inicio del ordenador.
Estas funciones pueden utilizarse para detectar determinados cambios en el entorno de arranque y ayudar a proteger las claves del sistema.
¿Es obligatorio TPM 2.0 para Windows 11?
Sí. TPM 2.0 forma parte de los requisitos mínimos oficiales de Windows 11.
Microsoft también exige otras características, como:
-
Procesador compatible.
-
Al menos 4 GB de memoria RAM.
-
Almacenamiento mínimo de 64 GB.
-
Firmware UEFI compatible con Secure Boot.
-
Tarjeta gráfica compatible con DirectX 12 y controlador WDDM 2.0.
Tener TPM 2.0 no significa automáticamente que el ordenador cumpla todos los requisitos de Windows 11.
¿Cómo saber si mi portátil tiene TPM 2.0?
Puedes comprobarlo fácilmente desde Windows.
Método 1: herramienta de administración TPM
-
Pulsa las teclas Windows + R.
-
Escribe
tpm.msc. -
Pulsa Intro.
-
Comprueba el estado del TPM y la versión de especificación.
Si aparece Versión de especificación: 2.0, el sistema reconoce un TPM 2.0.
Método 2: Seguridad de Windows
Accede a:
Inicio → Configuración → Privacidad y seguridad → Seguridad de Windows → Seguridad del dispositivo.
En los equipos compatibles, podrás consultar información del procesador de seguridad.
¿Qué diferencia hay entre TPM 1.2 y TPM 2.0?
| Característica | TPM 1.2 | TPM 2.0 |
|---|---|---|
| Generación | Anterior | Más moderna |
| Algoritmos criptográficos | Más limitados | Mayor flexibilidad |
| Compatibilidad oficial con Windows 11 | No cumple el requisito TPM | Sí cumple el requisito TPM |
| Funciones de seguridad | Básicas y heredadas | Más amplias y actuales |
TPM 2.0 ofrece una arquitectura más flexible para utilizar diferentes algoritmos criptográficos.
¿Se puede activar TPM 2.0 desde la BIOS?
En algunos ordenadores, TPM 2.0 está disponible, pero desactivado en la configuración UEFI/BIOS.
Dependiendo del fabricante, puede aparecer con nombres como:
-
Intel PTT (Platform Trust Technology).
-
AMD fTPM (Firmware TPM).
-
TPM Device o Security Device.
Si el hardware es compatible, puede ser posible activarlo desde la configuración del equipo.
Importante: antes de modificar TPM, UEFI o Secure Boot, comprueba si utilizas BitLocker y conserva la clave de recuperación. Determinados cambios pueden provocar que Windows solicite dicha clave.
¿TPM 2.0 protege frente a todos los virus?
No.
TPM 2.0 es una tecnología de seguridad, pero no sustituye al antivirus, las actualizaciones del sistema ni las buenas prácticas de protección.
Para mejorar la seguridad del portátil, conviene combinar:
-
TPM 2.0.
-
Windows actualizado.
-
Microsoft Defender u otra protección adecuada.
-
Cifrado de almacenamiento.
-
Contraseñas seguras y autenticación multifactor.
-
Copias de seguridad periódicas.
¿Merece la pena comprar un portátil con TPM 2.0?
Sí. Es una característica importante para quienes buscan un ordenador compatible oficialmente con Windows 11.
Resulta especialmente interesante para:
Estudiantes: protección de documentos y archivos personales.
Profesionales: seguridad para información laboral y equipos de teletrabajo.
Empresas: soporte para cifrado y políticas de seguridad.
Usuarios domésticos: una base de protección integrada en el sistema operativo.
No obstante, también debes valorar el procesador, la memoria RAM, el SSD, la pantalla y la autonomía.
Preguntas frecuentes
¿TPM 2.0 es un chip físico?
No siempre. Puede implementarse mediante un chip independiente o mediante firmware compatible.
¿Windows 11 funciona sin TPM 2.0?
Existen métodos no oficiales para instalarlo en equipos incompatibles, pero Microsoft no garantiza el soporte de esas instalaciones.
¿TPM 2.0 mejora la velocidad del portátil?
No directamente. Su función principal es la seguridad, no aumentar el rendimiento.
¿TPM 2.0 y Secure Boot son lo mismo?
No. Son tecnologías diferentes que pueden trabajar conjuntamente para reforzar la seguridad del arranque.
¿Todos los portátiles modernos tienen TPM 2.0?
Muchos lo incorporan, pero conviene comprobar las especificaciones del modelo concreto.
Conclusión
TPM 2.0 es una tecnología fundamental para la seguridad de Windows 11, ya que ayuda a proteger claves criptográficas, facilita funciones de cifrado y contribuye a la integridad del dispositivo.
Si buscas un ordenador para trabajar, estudiar o utilizar durante varios años, comprobar la compatibilidad con TPM 2.0 y Windows 11 es una buena decisión.
En ServiWDG puedes comparar portátiles con diferentes características de seguridad, rendimiento y conectividad.
Descubre nuestra selección de portátiles:
https://serviwdg.com/?mot_q=windows%2011&mot_s=394752
ServiWDG — Tu tienda online de tecnología.
Posted in:
Tecnología
Publicaciones relacionadas
-
 Galaxy Tab A11+ 256 GB 27,9 cm (11") 8 GB Wi-Fi 5 (802.11ac) Gris
La Samsung Galaxy Tab A11+ de 11 pulgadas con 8 GB de RAM y 256 GB de almacenamiento ofrece un excelente equilibrio...Leer más
-
 La inteligencia artificial en 2026: cómo está transformando nuestra forma de trabajar y estudiar
La inteligencia artificial se ha convertido en una herramienta imprescindible para empresas, estudiantes y usuarios...Leer más
-
 Cómo la inteligencia artificial está revolucionando los ordenadores y dispositivos modernos
Los nuevos ordenadores, tablets y smartphones incorporan cada vez más funciones basadas en inteligencia artificial....Leer más
-
 5 consejos para alargar la vida útil de tu ordenador portátil
Mantener un ordenador portátil en buen estado es fundamental para disfrutar de un mejor rendimiento y prolongar su...Leer más
-
 ¿Por qué un SSD mejora tanto el rendimiento de un ordenador?
Los discos SSD han revolucionado el almacenamiento en los ordenadores modernos. Descubre por qué instalar una unidad...Leer más
Deja un comentario